

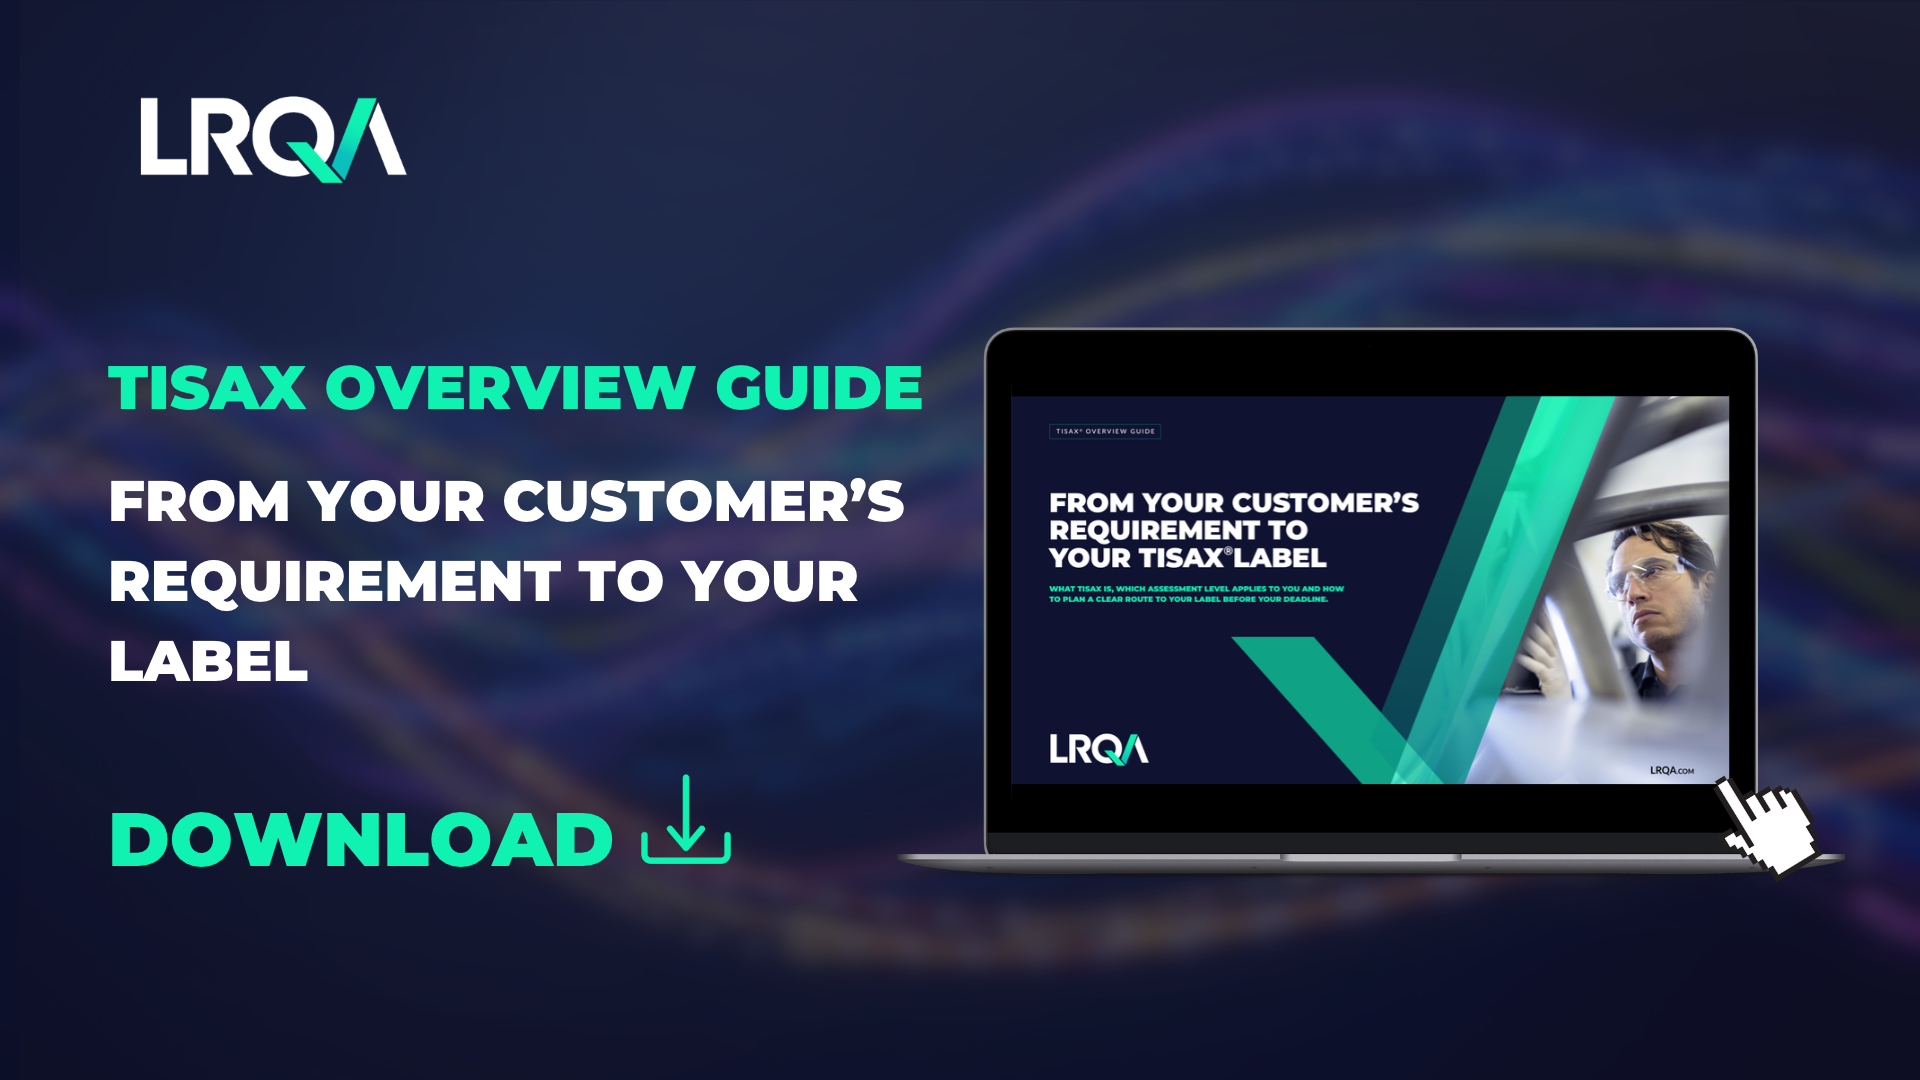
คู่มือภาพรวม TISAX: ตั้งแต่ข้อกำหนดของลูกค้าไปจนถึงการได้รับป้ายรับรอง (Label) ของคุณ
คู่มือฟรี
ลูกค้า OEM หรือ Tier 1 ของคุณได้ขอฉลาก TISAXโดยระบุระดับการประเมิน ขอบเขต และกำหนดเวลา คู่มือนี้จะอธิบายความหมายของแต่ละส่วนและกำหนดขั้นตอนจากข้อกำหนดของลูกค้าไปจนถึงฉลากของคุณ
ภายในคุณจะพบกับ:
- TISAX คืออะไร และเหตุใดจึงได้ผลลัพธ์เป็นเพียงฉลาก ไม่ใช่ใบรับรอง
- วิธีตรวจสอบระดับการประเมินที่ลูกค้าของคุณต้องการ (AL2 หรือ AL3)
- ข้อมูลที่คุณจัดการนั้นควรใช้ป้ายกำกับใดบ้าง
- ห้าขั้นตอนจากความต้องการสู่การติดฉลาก
- ไม่ว่าคุณจะเริ่มต้นจากจุดไหน ไม่ว่าคุณจะมีมาตรฐาน ISO 27001 อยู่แล้ว กำลังสร้างระบบการจัดการความปลอดภัยข้อมูล หรือเริ่มต้นจากศูนย์
- อะไรบ้างที่ส่งผลต่อระยะเวลาของกระบวนการ
- LRQA ให้การสนับสนุนคุณอย่างไร โดยการวิเคราะห์ช่องว่างและการประเมินผลจะแยกเป็นบริการต่างหาก
ดาวน์โหลดคู่มือเพื่อวางแผนเส้นทางไปยังสนามบิน TISAX ได้อย่างมั่นใจ
ข่าวสารล่าสุด ข้อมูลเชิงลึก และกิจกรรมที่กำลังจะเกิดขึ้น
-
สิ่งที่ ISO 42001 มอบให้และไม่ได้มอบให้แก่คุณภายใต้กฎหมาย AI ของสหภาพยุโรป (EU AI Act)

บทความ
คู่มือฉบับเจาะลึกข้อกำหนดแต่ละประการของมาตรฐาน ISO 42001 และกฎหมาย AI ของสหภาพยุโรป (EU AI Act): ครอบคลุมประเด็นใดบ้างในการรับรองมาตรฐาน สิ่งใดยังคงเป็นประเด็นที่ต้องดำเนินการต่อ และเหตุใดมาตรฐานเหล่านี้จึงเป็นจุดเริ่มต้นที่เหมาะสมที่สุด
อ่านเพิ่มเติม -
ทำความเข้าใจเกี่ยวกับการกำกับดูแล AI ในระดับโลกและมาตรฐาน ISO 42001

บทความ
กฎระเบียบอาจแตกต่างกันไปตามแต่ละตลาด แต่หลักการกำกับดูแลที่จำเป็นนั้นยังคงเหมือนเดิม มาดูกันว่าระบบการจัดการตามมาตรฐาน ISO 42001 สามารถสร้างหลักฐานเพื่อรองรับความต้องการของหน่วยงานกำกับดูแล ลูกค้า และคณะกรรมการบริษัทได้อย่างไร
อ่านเพิ่มเติม -
เราเชื่อมั่นในเครื่องจักรหรือไม่? อนาคตของการสร้างความเชื่อมั่นใน AI
บทความ
Ian Spaulding ซีอีโอของ LRQA เจาะลึกถึงบทบาทของการรับรองโดยหน่วยงานอิสระในการสร้างความเชื่อมั่นต่อ AI การเสริมสร้างความรับผิดชอบ และการช่วยให้องค์กรต่างๆ สามารถพิสูจน์ได้ว่ามีการกำกับดูแล AI อย่างมีความรับผิดชอบ
อ่านเพิ่มเติม -
คำอธิบายมาตรฐาน ISO 22163: เหตุใดอุตสาหกรรมรถไฟจึงนำมาตรฐานนี้มาใช้
บทความ
ค้นพบว่าเหตุใด ISO 22163 จึงกำลังกลายเป็นมาตรฐานระดับโลกสำหรับการจัดการคุณภาพทางรถไฟ และมีความหมายอย่างไรต่อการรับรองและความสามารถในการแข่งขัน
อ่านเพิ่มเติม -
การทดสอบการเจาะระบบด้วย AI เพื่อให้เป็นไปตามมาตรฐาน ISO 42001
บทความ
มาตรฐาน ISO/IEC 42001 กำหนดกรอบการทำงานสำหรับการจัดการ AI อย่างมีความรับผิดชอบ แต่เอกสารเพียงอย่างเดียวไม่สามารถพิสูจน์ได้ว่าการควบคุมของคุณได้ผล การทดสอบเจาะระบบ AI จะตรวจสอบความถูกต้องของมาตรการป้องกันของคุณต่อภัยคุกคามในโลกแห่งความเป็นจริง ช่วยลดช่องว่างระหว่างนโยบายและการปฏิบัติจริง ค้นพบว่าการทดสอบช่วยเสริมสร้างการปฏิบัติตามกฎระเบียบ ลดความเสี่ยง และสร้างความเชื่อมั่นให้กับผู้มีส่วนได้ส่วนเสียได้อย่างไร
อ่านเพิ่มเติม -
Simplifying certification with an Integrated management system
บทความ
Learn how an Integrated Management System simplifies ISO certification by aligning processes, reducing audit duplication and improving governance,...
อ่านเพิ่มเติม -
LRQA และ Simbian เปิดตัวเครื่องมือทดสอบการเจาะระบบที่ขับเคลื่อนด้วย AI เพื่อช่วยให้องค์กรต่างๆ ยกระดับการป้องกันภัยไซเบอร์ให้ทันต่อการโจมตีของผู้ก่อภัยคุกคาม
ข่าว
LRQA ร่วมมือกับ Simbian ผู้คิดค้นนวัตกรรมด้านความปลอดภัยด้วย AI เพื่อนำเสนอการทดสอบเจาะระบบอย่างต่อเนื่องด้วย AI โดยผสานการทดสอบอัตโนมัติเข้ากับการกำกับดูแลจากผู้เชี่ยวชาญ เพื่อช่วยให้องค์กรต่างๆ ระบุช่องโหว่ที่สามารถถูกโจมตีได้เร็วขึ้น
อ่านเพิ่มเติม -
มาตรฐาน ISO 22002-X:2025 และความหมายสำหรับการรับรองความปลอดภัยด้านอาหาร
ข่าว
ในเดือนกรกฎาคม พ.ศ. 2568 องค์การมาตรฐานสากลได้เผยแพร่ชุดมาตรฐานที่ปรับปรุงใหม่ ซึ่งรู้จักกันในชื่อชุดมาตรฐาน ISO 22002-X:2025 มาตรฐานเหล่านี้กำหนดโปรแกรมพื้นฐาน หรือที่เรียกกันทั่วไปว่า PRPs ซึ่งเป็นรากฐานการดำเนินงานของระบบการจัดการความปลอดภัยด้านอาหาร
อ่านเพิ่มเติม -
การอัปเดต IATF 16949: ชิ้นส่วนอะไหล่ทดแทนจากผู้ผลิตรายอื่นอยู่ในขอบเขตแล้ว
ข่าว
การตีความโครงการ IATF ใหม่ยืนยันคุณสมบัติของชิ้นส่วนอะไหล่ทดแทนหลังการขาย และกำหนดให้ต้องรวมชิ้นส่วนเหล่านี้ไว้ในขอบเขตการตรวจสอบสำหรับสถานที่ที่มีการผสมผสานระหว่างชิ้นส่วน OEM และชิ้นส่วนหลังการขายภายในวันที่ 1 มกราคม 2028 แม้ว่ากำหนดเส้นตายอาจดูเหมือนไกล แต่ขอแนะนำให้วางแผนล่วงหน้าเพื่อจัดการขีดความสามารถในการตรวจสอบ ความเสี่ยง และการปฏิบัติตามกฎระเบียบ
อ่านเพิ่มเติม