

ガバナンス、リスク、コンプライアンスへの事前対応的、カスタマイズされたアプローチによるビジネスの成長を促進
世界中のビジネスがデータをより多く保有し、新しいテクノロジーに依存するようになるにつれ、貴重な情報を保護するための課題は日々大きくなっています。より包括的なサイバーセキュリティ戦略を構築する初期段階にある中小企業、またはさらなる保証レベルを求める大企業にかかわらず、リスクマネジメントアプローチの成熟度は、脅威を軽減する能力を定義します。
クラウドサービスの導入、顧客データの処理、より多くのデバイスの接続、従業員の増加など、独立した認証機関からの情報セキュリティマネジメントシステムを導入し、その範囲を拡大して独自のリスクプロファイルに対応することは、ベストプラクティスを実証するだけでなく、情報資産の保護につながります。
LRQAの情報セキュリティマネジメントサービス
マネジメントシステムの認証や教育研修から、ガバナンス、リスク&コンプライアンスサービスまで、お客様と密接に連携し、お客様固有のニーズを理解し、脅威の状況に対応するための適切なソリューションを提供しています。
事例紹介
-
-
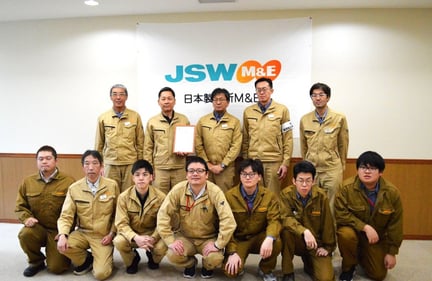
株式会社日本製鋼所 ISO 19443認証
事例紹介
株式会社日本製鋼所は、原子力発電所向け圧力容器部材など社会インフラを支える重要部材を提供する企業です。LRQAによるISO 19443の審査を経て認証を取得し、本事例では、その背景と取り組みのプロセス、認証がもたらした効果を紹介します。
続きを見る -
Dubai Digital Authority:ISO/IEC 42001を通じて、安全なAIの社会実装を加速
事例紹介
Dubai Digital Authorityは、LRQAと連携し、ISO/IEC 42001の導入に取り組みました。これにより、ガバナンスと透明性を強化するとともに、政府サービス全体における人工知能の大規模な活用に対する信頼性を高めています。
続きを見る -
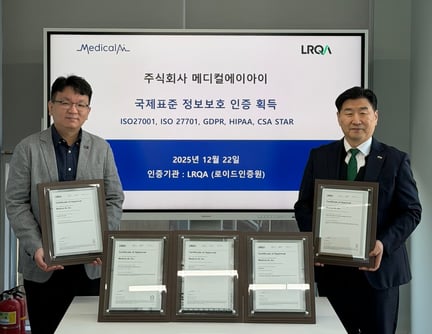
事例紹介:Medical :AI信頼を基盤としたセキュリティフレームワークの構築
事例紹介
医療分野のAI企業である Medical AI は、LRQAの支援を受け、ISO 27001やCSA STARを含む5つの情報セキュリティに関する認証および検証を取得しました。
続きを見る -
-
マクドナルドとLRQA ― 食品安全に関するリスクを機会へと転換
事例紹介
マクドナルドでは、25年以上にわたりLRQAとの協業を続けています。サプライヤー監査から始まったこの取り組みは、現在では食品安全と品質に関する包括的なエンドツーエンドのパートナーシップへと発展しています。
続きを見る

最新ニュース、記事、今後のイベント
-
OWASP AISVS 1.0:CISOが知っておくべきAIセキュリティの要点
記事
OWASPは、AIシステムのテスト可能な検証標準であるAISVS 1.0をリリースしました。これが組織のAIセキュリティおよびアシュアランス戦略にどのような意味を持つのかを解説します。
続きを見る -
Axiosを狙ったサプライチェーン攻撃:発生した事案と環境を守るために必要な対策
記事
改ざんされた2つのAxios npm版が、不正な依存関係を通じて目立たないRATを仕込んだ事案について、攻撃の手口、影響を受けたバージョン、確認・対応方法を解説
続きを見る -
ISO 42001への対応に向けたAIペネトレーションテスト
記事
ISO/IEC 42001は、責任あるAI運用のための枠組みを示していますが、文書化されているだけでは管理策が実際に機能していることを証明できません。AI特有のペネトレーションテストは、実際の脅威を想定して保護策を検証し、方針と現場の取り組みの間にあるギャップを埋める役割を果たします。こうしたテストにより、規格への適合を強化し、リスクを低減し、利害関係者からの信頼向上につながります。
続きを見る -
LRQA、Coval、KrewがAIアシュアランスの新たな基準確立に向けたパイロットプロジェクトを実施
ニュース
LRQA、Coval、Krewが、エージェント型AIのガバナンスと実環境を想定したシミュレーション評価を組み合わせたパイロットプロジェクトを実施。AIアシュアランスの新たなアプローチをご紹介します。
続きを見る -
LRQAとSimbian、脅威のスピードに対応するAI活用型ペネトレーションテストを提供開始
ニュース
LRQAは、AIセキュリティ分野の先進企業であるSimbianと連携し、継続的に実施できるAI活用型ペネトレーションテストを提供します。自動化されたテストに専門家による確認と分析を組み合わせることで、悪用される可能性のある脆弱性をより早く特定できる仕組みです。
続きを見る -
食品安全ウェビナー:FSSC財団による直接解説 FSSC 22000 バージョン7(改訂版)の概要と特徴
イベント
この度 LRQA は、5月27日(水)に FSSC 財団 日本代理人の出田 宏 氏を講師としてお招きし、2026年5月に正式発行される改訂版 FSSC 22000 バージョン7 の概要と特徴を分かりやすく解説する無料ウェビナーを開催します。
続きを見る -
ウェビナー:ISO 14001:2026 発行に伴う最新動向と改訂対応のポイント
イベント
この度、LRQAは ISO 14001(環境マネジメントシステム):2026 の国際規格(IS)発行を受け、2026年5月22日(金)に、改訂内容と実務への影響を解説するライブウェビナーを開催します。
続きを見る -
ウェビナー:ISO 14001:2026 発行に伴う最新動向と改訂対応のポイント
イベント
この度、LRQAは ISO 14001(環境マネジメントシステム):2026 の国際規格(IS)発行を受け、2026年5月22日(金)に、改訂内容と実務への影響を解説するライブウェビナーを開催します。
続きを見る -
IATFウェビナー(動画配信):IATF 16949ルール第6版:審査で押さえておきたい実務上の重要ポイント
イベント
本ウェビナーでは、ルール第6版の適用開始から一定の期間が経過した今、改めて確認が必要な事項や、運用でつまずきやすいポイントを整理し、今後の審査に備えるうえで有用な視点をお伝えします。
続きを見る