

一度の評価で、サプライチェーン全体で認められる信頼性を。
自動車メーカーは、数多くのサプライヤーや取引先と、試作品、設計・技術データ、顧客情報を共有しています。TISAX®の導入以前は、各メーカーが独自の情報セキュリティ監査を実施していたため、サプライヤーは取引先ごとに、ほぼ同じ証拠資料を繰り返し提出する必要がありました。
TISAXは、こうした重複する監査に代わる仕組みです。「TISAX認証」と呼ばれることもありますが、ENX協会が管理するVDA情報セキュリティ評価(VDA ISA)の評価基準に基づき、一度の評価を実施します。評価の結果として付与されるのは認証書ではなくTISAXラベルであり、ENXポータルを通じて取引先と共有できます。
LRQAは、独立した評価機関としてTISAX評価を実施します。ISO 27001 認証審査で培ってきた豊富な専門知識と経験を活かし、お客様の情報セキュリティ管理体制を評価します。
一度の評価で、一つのTISAXラベル。自動車業界全体で認められる評価結果。
LRQAのサポート
大切な情報を守り、取引先との関係を維持する。
-
OEMメーカーとの取引を継続するために
自動車メーカーとの取引において、有効なTISAXラベルの保有が取引条件として求められるケースが増えています。特に、試作品や機密性の高い設計・技術データを取り扱う場合、その重要性はさらに高まります。LRQAは、お客様がこうした要求事項に期限内に対応できるよう支援します。
-
繰り返しの監査を一度の評価に集約
取引先ごとに個別の情報セキュリティ監査を受ける代わりに、一度の評価で得られた結果を、TISAXラベルの有効期間である3年間、ENXポータルを通じて必要なすべての取引先と共有できます。
-
既存のISO 27001の取り組みを活用
VDA ISAの評価基準は、ISO/IEC 27001およびISO/IEC 27002をベースとしています。そのため、すでに構築している情報セキュリティマネジメントシステムや管理策、関連する証拠資料を活用でき、ゼロから準備を始めることなく、TISAX評価に向けた取り組みを進められます。
-
試作品と設計・技術データの保護
TISAXには、一般的な情報セキュリティの要求事項に加え、試作部品や試作車両、試験活動に関する具体的な保護要件が含まれています。LRQAは、機密性の高い設計情報が取り扱われるあらゆる場面で、適切な保護対策が講じられていることを証明できるよう支援します。
TISAX評価
TISAXラベルの取得に向けた独立した評価サービスです。
|
すでにISO 27001認証を取得していますか?
VDA ISAの評価基準は、ISO/IEC 27001およびISO/IEC 27002をベースとしているため、既存の情報セキュリティマネジメントシステムや管理策、関連する証拠資料を活用して、TISAX評価の準備を効率的に進めることができます。
ただし、TISAXには、試作品の保護、第三者との接続、個人情報保護など、自動車業界特有の追加要求事項が含まれています。そのため、ISO 27001認証を取得しているだけでは、TISAXラベルを取得することはできません。
LRQAの強み
TISAX評価でLRQAが選ばれる理由
現地での試作品保護に関する評価
豊富な経験を持つAL3評価員が、お客様の事業所を訪問し、試作部品や試作車両、試験活動に関する物理的なセキュリティ対策を評価します。
世界トップクラスのサイバーセキュリティ専門性と認定実績
LRQAは、ペネトレーションテスト、レッドチーム演習、インシデント対応、脅威インテリジェンスの各分野において、CRESTのすべての認定を取得している世界で唯一の組織です。
自動車業界のサプライチェーンに精通した専門性
LRQAは、Tier 1サプライヤーからソフトウェア、エンジニアリング、モビリティ分野のパートナー企業まで、自動車業界のサプライチェーンの仕組みや特性を深く理解しています。
グローバルなネットワークと現地の専門評価員
各国・地域の市場環境や言語に精通した現地評価員が、世界各地のどの事業所でも、一貫した評価手法に基づいて評価を実施します。
評価レベル
必要なTISAX評価レベルは?
TISAXの評価レベルは、取り扱う情報や試作品に求められる保護水準によって異なります。通常、取引先から必要な評価目的が指定され、その評価目的に応じて評価レベルが決まります。
|
AL2
高い保護水準が必要な場合
独立した評価員が、自己評価結果と証拠資料の妥当性を確認します。通常は、ビデオ会議によるインタビューを含め、リモートで評価を実施します。 |
AL3
非常に高い保護水準が必要な場合
事業所への現地訪問を含む包括的な評価を実施します。非常に高い保護水準が求められる場合や、試作品の保護が必要な場合に適用されます。 |
現在の対策が要求事項を満たしているか、ご不安ですか? 評価は必要に応じて何度でも受けることができ、評価結果の開示内容や範囲はお客様自身で決められます。
よくあるご質問
TISAXとは何ですか?
TISAX(Trusted Information Security Assessment Exchange)は、自動車業界全体で利用されている情報セキュリティの評価・結果共有の仕組みです。VDA情報セキュリティ評価(VDA ISA)の評価基準に基づいており、ENX協会によって運営・管理されています。企業は一度の評価で得られた結果を、必要とする取引先と共有できます。
TISAX評価はどのような企業に必要ですか?
自動車メーカーやそのサプライヤーに関連する機密情報や試作品を取り扱う企業は、TISAXラベルの取得を求められる場合があります。対象には、Tier 1・Tier 2・Tier 3サプライヤーをはじめ、エンジニアリング・設計関連企業、ソフトウェアプロバイダー、モビリティサービス企業などが含まれます。
TISAXは認証制度ですか?
TISAXは「TISAX認証」と呼ばれることもありますが、一般的な認証書ではなく、TISAXラベルが付与される評価制度です。評価を無事に完了すると、ENX協会から評価目的に応じたTISAXラベルが付与され、企業はENXポータルを通じて取引先と共有できます。
TISAXとISO 27001の違いは何ですか?
ISO 27001は、業種を問わず適用できる情報セキュリティマネジメントシステムの国際規格です。一方、TISAXは自動車業界に特化した情報セキュリティ評価制度です。
TISAXのVDA ISA評価基準は、ISO/IEC 27001およびISO/IEC 27002をベースとしていますが、試作品の保護、第三者との接続、個人情報保護など、自動車業界特有の追加要求事項が含まれています。そのため、ISO 27001認証を取得しているだけではTISAXラベルを取得できず、別途TISAX評価を受ける必要があります。
TISAXの評価レベルにはどのような違いがありますか?
- AL2は、独立した評価員が企業の自己評価結果と証拠資料の妥当性を確認するもので、通常はリモートで実施されます。
- AL3は、事業所への現地訪問を含む包括的な評価です。
必要な評価レベルは、適用されるTISAXの評価目的によって決まります。
TISAXラベルの有効期間はどのくらいですか?
TISAXラベルの有効期間は、評価範囲に変更がない場合、3年間です。有効なラベルを維持するには、有効期限が切れる前に再評価を受ける必要があります。また、TISAXの評価範囲に変更が生じた場合にも、再評価が必要です。
TISAX評価は独立した立場で実施されますか?
はい。LRQAは、TISAX評価の対象となる企業に対してコンサルティングサービスを提供していません。そのため、評価は独立性と公平性を保って実施され、評価結果の客観性と信頼性が確保されます。
最新ニュース、記事、今後のイベント
-
欧州のスーパーマーケットを狙ったサイバー攻撃で浮き彫りになったOTとサプライチェーンのリスク
記事
欧州各地のスーパーマーケットの冷蔵・冷凍設備を狙った最近のサイバー攻撃により、ネットワークに接続された運用技術(OT)が、製品の安全性、事業継続、サプライチェーンのレジリエンスにもたらすリスクが高まっていることが明らかになりました。企業がサイバーレジリエンスを強化するために、どのような対策を講じるべきかをご紹介します。
続きを見る -
世界のAI規制とISO 42001を解説

記事
市場ごとに規制は異なりますが、求められるガバナンスは共通しています。ISO 42001に基づく一つのマネジメントシステムで、規制当局、顧客、取締役会に示すエビデンスをどのように整備できるのかを解説します。
続きを見る -
ISO 42001認証でEU AI法に対応できること、できないこと

記事
ISO 42001とEU AI法の各義務要件を照らし合わせ、認証によって対応できる範囲、別途対応が必要な事項、そしてISO 42001が法令対応の出発点となる理由を解説します。
続きを見る -
AI時代の信頼をどう築くか ― AI保証の未来
記事
LRQA CEOのIan Spauldingが、AI時代における独立した保証の役割を解説。AIガバナンスの信頼性と説明責任を高め、責任あるAI活用を客観的に証明することの重要性を考察します。
続きを見る -
OWASP AISVS 1.0:CISOが知っておくべきAIセキュリティの要点
記事
OWASPは、AIシステムのテスト可能な検証標準であるAISVS 1.0をリリースしました。これが組織のAIセキュリティおよびアシュアランス戦略にどのような意味を持つのかを解説します。
続きを見る -
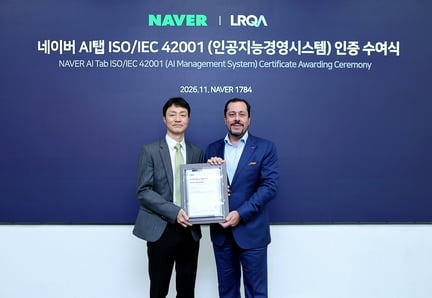
LRQA、NAVER「AIタブ」にISO/IEC 42001認証を授与
ニュース
LRQAは、NAVERの「AIタブ」におけるAIモデルの開発およびサービス提供に関わるAIマネジメントシステムを独立した第三者の立場から審査し、ISO/IEC 42001認証を授与しました。
続きを見る -
LRQA、重要インフラ保護部門の最優秀賞を受賞
ニュース
LRQAがCybersecAsia Readers’ Choice Awards 2026で重要インフラ保護部門の最優秀賞を受賞。アジア太平洋地域におけるLRQAのサイバーセキュリティ分野の専門性が評価されました。
続きを見る -
LRQA、Coval、KrewがAIアシュアランスの新たな基準確立に向けたパイロットプロジェクトを実施
ニュース
LRQA、Coval、Krewが、エージェント型AIのガバナンスと実環境を想定したシミュレーション評価を組み合わせたパイロットプロジェクトを実施。AIアシュアランスの新たなアプローチをご紹介します。
続きを見る -
QueryPie、AIマネジメントシステムに関するISO/IEC 42001認証を取得
ニュース
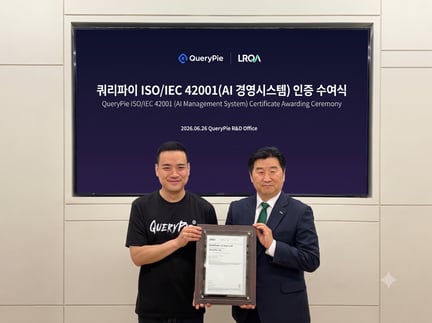
AIソリューション企業であるQueryPieは、LRQAによるISO/IEC 42001認証を取得しました。 今回の認証取得は、QueryPieがAIサービスの開発・運用において、国際規格に準拠したAIマネジメントシステムを構築していることを示す重要なマイルストーンとなります。
続きを見る