

Certification ISO 27001 (SMSI)
Bénéficiez de la certification et de la formation LRQA
LRQA is a leading assurance provider for ISO 27001
Pour toute organisation, quelle que soit sa taille ou son secteur, la norme ISO/CEI 27001 fournit une base solide pour une stratégie complète d’information et de cybersécurité. La norme définit un cadre de bonnes pratiques du SMSI pour atténuer les risques et protéger les données critiques de l’entreprise grâce à l’identification, à l’analyse et aux contrôles exploitables. La certification ISO 27001 accréditée prouve que vous avez mis en place les processus et les contrôles pour protéger les informations de votre entreprise, et celles de vos clients, face à un ensemble de menaces de plus en plus complexe. Consultez les Questions fréquemment posées sur la norme et nos offres.
 À mesure que les menaces évoluent et se multiplient, nos défenses doivent elles aussi progresser, car la résilience de notre monde numérique repose sur notre engagement constant en faveur de la cybersécurité.
Shirish Bapat, Responsable technique produit (sécurité de l'information), LRQA
Qu’est-ce qu’un système de management de la sécurité de l’information (SMSI) ?
Un Système de Management de la Sécurité de l’Information (SMSI) est un ensemble de processus, de politiques et de mesures permettant à une organisation de gérer efficacement les risques liés à ses informations.
Contrairement à une approche limitée aux outils techniques de cybersécurité, un SMSI intègre trois dimensions complémentaires :
- Les personnes, à travers la sensibilisation et les responsabilités définies.
- Les processus, grâce à une gouvernance structurée de la sécurité.
- Les technologies, via les mesures de protection adaptées.
Le SMSI fonctionne selon une logique d’amélioration continue afin de faire évoluer la posture de sécurité de l’organisation en fonction des nouveaux risques et des changements de son environnement.
Nos services ISO/CEI 27001
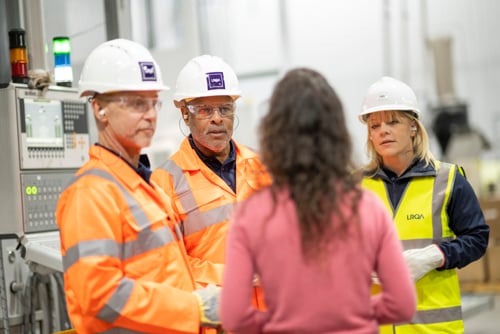
Nos services de certification et de formation peuvent être assurés sur site, à distance ou dans une approche hybride, ce qui vous offre de la souplesse et une offre de services adaptée à vos besoins.
Formation ISO 27001
Nous proposons une gamme de formations ISO 27001 conçues pour aider vos équipes à comprendre les exigences et principes de la norme. Ces formations sont indépendantes du processus de certification et visent à renforcer la compréhension globale des systèmes de management de la sécurité de l’information. Nos formations sont adaptées à différents niveaux et sont disponibles en présentiel ou à distance.
Gap Analysis ISO 27001
La Gap Analysis ISO 27001 constitue une étape clé pour évaluer votre niveau de préparation avant l’audit officiel.
Cette analyse permet d’identifier :
- Les écarts entre vos pratiques actuelles et les exigences ISO 27001.
- Les risques prioritaires nécessitant une action corrective.
- Les axes d’amélioration de votre SMSI.
- Les actions à mettre en œuvre avant la certification.
Réalisée par un expert LRQA, cette évaluation vous apporte une vision objective de votre maturité en sécurité de l’information et vous aide à préparer efficacement votre démarche de certification.
Audit de certification ISO 27001
Les audits ISO 27001 réalisés par LRQA évaluent non seulement la conformité documentaire, mais également l’efficacité réelle de votre système de management.
Nos auditeurs examinent notamment :
- Votre approche de gestion des risques.
- L’application des contrôles de sécurité.
- L’implication des équipes.
- L’amélioration continue du SMSI.
L’objectif est de vous fournir une évaluation indépendante permettant de renforcer durablement votre résilience numérique.
Audits intégrés
Lorsque votre organisation dispose de plusieurs certifications ISO, une approche intégrée peut permettre de simplifier vos processus d’audit.
Les normes ISO 27001, ISO 9001 et ISO 14001 reposent sur une structure commune facilitant leur intégration.
Découvrez également nos solutions de systèmes de management intégrés pour optimiser votre démarche de certification.
Pourquoi choisir la certification ISO 27001 ?
Dans un environnement où les cybermenaces évoluent rapidement et où les exigences de sécurité deviennent de plus en plus fortes, la certification ISO 27001 permet aux organisations de structurer leur approche de la gestion des risques liés à l’information.
Au-delà d’une simple démarche de conformité, elle démontre la capacité d’une organisation à protéger ses informations sensibles grâce à un Système de Management de la Sécurité de l’Information (SMSI) basé sur une approche méthodique et une amélioration continue.
Renforcer la conformité réglementaire et répondre aux exigences des parties prenantes
La certification ISO 27001 aide les organisations à identifier, maîtriser et suivre les exigences réglementaires, contractuelles et sectorielles applicables à leur activité.
Elle contribue notamment à renforcer la maîtrise des obligations relatives à la protection des données, comme le RGPD, et permet de démontrer aux clients, partenaires et donneurs d’ordre que des mesures structurées de sécurité de l’information sont mises en œuvre.
Dans un contexte où les exigences de cybersécurité deviennent un critère de sélection croissant, ISO 27001 constitue un véritable outil de confiance.
Protéger les informations critiques et réduire les risques cyber
La norme ISO 27001 fournit un cadre structuré permettant d’identifier les vulnérabilités, d’évaluer les menaces et de mettre en œuvre des mesures de sécurité adaptées.
Grâce à une approche proactive, les organisations peuvent mieux prévenir :
- Les violations de données.
- Les pertes d’informations sensibles.
- Les interruptions d’activité.
- Les impacts financiers et opérationnels liés aux incidents de sécurité.
Cette démarche complète les services de cybersécurité LRQA en apportant une approche globale associant gouvernance, processus et technologies.
Renforcer la confiance des clients et créer un avantage concurrentiel
La certification ISO 27001 constitue une preuve indépendante de l’engagement d’une organisation en matière de sécurité de l’information.
Elle permet de rassurer les clients, partenaires et parties prenantes sur la capacité de l’entreprise à protéger les informations qui lui sont confiées.
Dans de nombreux secteurs, cette certification devient un élément différenciant lors des appels d’offres, des évaluations fournisseurs ou des relations commerciales nécessitant un niveau élevé de confiance.
Découvrez également nos témoignages clients ISO 27001 pour comprendre comment des organisations utilisent la certification comme levier de confiance.
Améliorer la gouvernance et la maturité de la sécurité de l’information
La mise en place d’un SMSI permet d’intégrer la sécurité de l’information dans la gouvernance globale de l’organisation.
ISO 27001 aide notamment à :
- Définir clairement les responsabilités liées à la sécurité.
- Structurer les processus internes.
- Suivre la performance du système.
- Améliorer continuellement les pratiques face aux nouveaux risques.
Pour approfondir votre démarche, consultez nos ressources ISO 27001.
Comment obtenir la certification ISO 27001 ?
Comment obtenir la certification ISO 27001 ?
La mise en place d’une certification ISO/IEC 27001 repose sur une démarche structurée permettant de construire, déployer et améliorer un Système de Management de la Sécurité de l’Information (SMSI) conforme aux exigences de la norme.
Le parcours de certification dépend de la taille de l’organisation, de la complexité de son système d’information et de son niveau de maturité en matière de cybersécurité. Une préparation adaptée permet d’identifier les écarts, de traiter les risques prioritaires et de réussir l’audit de certification.
Les étapes du processus de certification ISO 27001
1. Évaluer votre niveau de préparation
Avant de lancer l’audit de certification, une organisation peut réaliser une évaluation initiale afin d’identifier les écarts entre ses pratiques actuelles et les exigences de la norme ISO 27001.
Cette étape permet notamment de :
- Analyser le niveau de maturité du SMSI.
- Identifier les vulnérabilités et risques prioritaires.
- Définir les actions nécessaires avant l’audit.
- Préparer les équipes aux exigences du référentiel.
Une Gap Analysis ISO 27001 réalisée en amont permet d’obtenir une vision objective de votre niveau de préparation.
2. Mettre en place le SMSI et traiter les risques
La mise en œuvre du SMSI consiste à structurer les processus nécessaires pour protéger les informations critiques de l’organisation.
Cette étape comprend notamment :
- La définition du périmètre du SMSI.
- L’identification des actifs informationnels.
- L’analyse des risques liés à la sécurité de l’information.
- La mise en place des mesures de sécurité adaptées.
- La définition des responsabilités et des objectifs de sécurité.
- La formalisation des politiques et procédures nécessaires.
L’objectif est de construire un système intégré aux activités de l’organisation et capable d’évoluer face aux nouvelles menaces.
3. Réaliser les audits internes et préparer l’audit externe
Avant l’audit de certification, les audits internes permettent de vérifier l’efficacité du SMSI et d’identifier les éventuels points d’amélioration.
Ils permettent notamment de :
- Vérifier la conformité aux exigences ISO 27001.
- Tester l’application réelle des procédures.
- Analyser l’efficacité des contrôles de sécurité.
- Mettre en œuvre les actions correctives nécessaires.
Cette étape contribue à préparer l’organisation à l’évaluation indépendante menée par l’organisme certificateur.
4. Réaliser l’audit de certification ISO 27001
L’audit de certification ISO 27001 est réalisé par un organisme indépendant afin d’évaluer la conformité et l’efficacité du SMSI.
Il comprend généralement deux étapes :
Audit étape 1 : revue documentaire
Cette phase consiste à examiner la structure du SMSI, son périmètre, ses politiques, son analyse des risques et sa documentation.
Audit étape 2 : évaluation opérationnelle
Cette phase vérifie que les processus définis sont effectivement appliqués et efficaces dans l’organisation.
Lorsque les exigences de la norme sont respectées, l’organisation obtient sa certification ISO 27001.
Découvrez la démarche de certification ISO 27001 LRQA pour évaluer votre niveau de préparation et vos besoins.
Checklist de préparation à la certification ISO 27001
Avant de démarrer votre audit de certification, assurez-vous notamment d’avoir :
- Défini le périmètre de votre SMSI.
- Identifié vos actifs informationnels critiques.
- Réalisé une analyse des risques.
- Établi un plan de traitement des risques.
- Défini vos politiques et responsabilités en matière de sécurité.
- Réalisé un audit interne.
- Effectué une revue de direction du SMSI.
Pour vous accompagner dans cette préparation, utilisez notre outil d’autodiagnostic ISO 27001.
Durée et coût de la certification ISO 27001
La durée nécessaire pour obtenir une certification ISO 27001 dépend principalement :
- Du périmètre du SMSI.
- Du nombre de sites concernés.
- De la complexité du système d’information.
- Du niveau de maturité initial de l’organisation.
À titre indicatif :
| Taille de l’organisation | Durée estimée de préparation | Durée indicative de l’audit |
|---|---|---|
| TPE / Startup | 4 à 6 mois | 4 à 6 jours |
| PME | 6 à 9 mois | 7 à 12 jours |
| ETI / Grands comptes | 9 à 18 mois | Sur devis selon le périmètre |
Après obtention de la certification, des audits de surveillance sont réalisés régulièrement afin de vérifier le maintien et l’amélioration continue du SMSI.
Pourquoi travailler avec nous ?
Capacité globale
Présents dans plus de 55 pays, avec plus de 250 spécialistes de la cybersécurité et plus de 300 auditeurs hautement qualifiés en matière de sécurité de l'information, nous sommes en mesure de fournir un service local avec une volonté d'excellence constante à l'échelle mondiale.
Prestation flexible
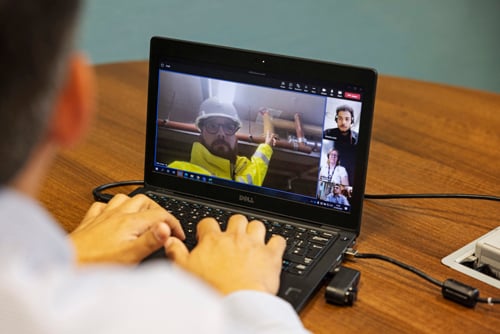
Tous nos services de formation et de certification ISO 27001 peuvent être assurés sur site ou à distance à l’aide d’une technologie sûre et sécurisée. Si vous optez pour nos prestations à distance, vous bénéficiez du même service de haute qualité avec plusieurs avantages supplémentaires, notamment la flexibilité, la livraison rapide et l’accès à une expertise mondiale.
L’histoire de pionniers
Nous avons été les premiers à recevoir l’accréditation UKAS pour fournir des services de certification selon un large éventail de normes à travers le monde. Nous continuons à jouer un rôle déterminant dans le développement de diverses normes et référenciels spécifiques dans différents secteurs.
Certification complète
Avec notre entreprise de cybersécurité primée, ayez un temps d’avance sur les cybermenaces sophistiquées grâce à des services premium qui assure votre première ligne défensive permettant de faire face à toutes les menaces et vulnérabilités informatiques.
La certification ISO 27001 est-elle obligatoire ?
La certification ISO 27001 est une démarche volontaire. Elle ne constitue pas une obligation réglementaire générale pour toutes les organisations.
Cependant, elle est devenue un véritable référentiel de confiance dans de nombreux secteurs où la sécurité de l’information représente un enjeu stratégique. De plus en plus de clients, partenaires et donneurs d’ordre demandent à leurs fournisseurs de démontrer leur capacité à protéger les informations sensibles.
La certification ISO 27001 permet ainsi de structurer une démarche de sécurité reconnue internationalement et de démontrer l’efficacité de votre Système de Management de la Sécurité de l’Information (SMSI).
Quels sont les avantages de la norme ISO 27001 ?
La durée nécessaire pour obtenir une certification ISO 27001 dépend principalement :
- Du périmètre du SMSI.
- Du nombre de sites concernés.
- De la complexité du système d’information.
- Du niveau de maturité initial de l’organisation.
En moyenne, une démarche de certification nécessite plusieurs mois de préparation afin de mettre en place les processus nécessaires, réaliser les audits internes et préparer l’évaluation externe.
Après certification, des audits de surveillance sont réalisés régulièrement afin de vérifier le maintien et l’amélioration continue du système.
Combien de temps dure le processus de certification ISO 27001 ?
La norme ISO/IEC 27001 définit les exigences nécessaires pour établir, mettre en œuvre, maintenir et améliorer un Système de Management de la Sécurité de l’Information (SMSI). C’est la norme sur laquelle repose la certification.
La norme ISO/IEC 27002 fournit quant à elle des recommandations et des bonnes pratiques pour aider les organisations à mettre en œuvre les mesures de sécurité associées aux contrôles de l’Annexe A d’ISO 27001.
En résumé :
- ISO 27001 → définit les exigences et permet la certification.
- ISO 27002 → fournit des recommandations pour appliquer les contrôles de sécurité.
Combien coûte la certification de la norme ISO 27001 ?
Un Système de Management de la Sécurité de l’Information (SMSI) est un ensemble structuré de politiques, processus, procédures et mesures permettant à une organisation de gérer les risques liés à ses informations.
Un SMSI efficace ne repose pas uniquement sur des outils techniques. Il intègre :
- Les personnes.
- Les processus.
- Les technologies.
- La gouvernance de la sécurité.
Son objectif est de protéger la confidentialité, l’intégrité et la disponibilité des informations tout en permettant une amélioration continue face à l’évolution des menaces.
Découvrez également notre approche de la gestion des risques ISO 27001.
Qu’est-ce qui est inclus dans un champ d’application classique de SMSI et dans une déclaration d’applicabilité ?
La version ISO/IEC 27001:2022 a fait évoluer plusieurs éléments du référentiel afin de mieux répondre aux nouveaux enjeux de cybersécurité.
Les principales évolutions concernent notamment :
- La mise à jour des contrôles de sécurité de l’Annexe A.
- L’intégration de nouveaux enjeux liés aux technologies émergentes.
- Une meilleure prise en compte des environnements cloud, du travail hybride et des nouvelles menaces.
Pour en savoir plus, consultez notre article sur les évolutions de la norme ISO 27001:2022.
J’applique déjà la norme ISO 9001. Puis-je l’intégrer à la norme ISO 27001 ?
La certification ISO 27001 constitue un cadre reconnu pour structurer la gouvernance de la sécurité de l’information et peut aider les organisations à renforcer leur préparation face aux exigences réglementaires émergentes.
Des réglementations comme la directive NIS2 ou le règlement DORA renforcent les attentes en matière de cybersécurité, de gestion des risques et de résilience opérationnelle.
Un SMSI conforme à ISO 27001 peut contribuer à structurer les processus nécessaires pour mieux répondre à ces enjeux.
Découvrez également nos solutions liées à la cybersécurité LRQA.
Qu’est-ce que la norme ISO 27002:2022 et quel est son impact ?
Oui. Les normes de systèmes de management ISO reposent sur une structure commune facilitant leur intégration.
Une organisation peut notamment associer :
- ISO 9001 pour le management de la qualité.
- ISO 14001 pour le management environnemental.
- ISO 27001 pour la sécurité de l’information.
Cette approche permet de réduire les doublons, d’optimiser les audits et d’améliorer la cohérence globale des systèmes de management.
Découvrez notre approche des systèmes de management intégrés.
Une nouvelle version de la norme ISO 27001 est-elle en cours d’élaboration ?
Une nouvelle version de la norme ISO 27001 devrait être publiée d’ici fin octobre 2022. Elle présentera les nouveaux contrôles décrits par la norme ISO 27002:2022, qui exigent des organisations qu’elles revoient leur évaluation des risques et déterminent si de nouvelles gestions des risques doivent être mises en œuvre.
Consultez d’autres certifications connexes
La certification ISO 27001 peut être complétée par d’autres référentiels afin de répondre à des enjeux spécifiques liés à la gestion des risques, à la protection des données et à la résilience des organisations. Découvrez nos certifications complémentaires :
ISO 27001:2022 : comprendre les évolutions de la norme
La norme ISO/IEC 27001:2022 constitue désormais la référence internationale pour les systèmes de management de la sécurité de l’information (SMSI). Cette version actualisée prend en compte les nouveaux enjeux liés à l’évolution des technologies, au cloud, au travail hybride et à la complexification des cybermenaces. Elle introduit notamment une évolution des contrôles de sécurité de l’Annexe A afin de mieux répondre aux risques actuels. Les organisations doivent continuer à faire évoluer leur SMSI afin de maintenir l’efficacité de leurs mesures de sécurité, renforcer leur gestion des risques et répondre aux attentes croissantes de leurs parties prenantes.
Découvrez les évolutions clés d’ISO 27001:2022
Plus de téléchargements, d'actualités et d'événements sur la Cybersécurité
-
LRQA obtient l'accréditation UKAS pour la norme ISO 42001,...
Actualités
LRQA a obtenu l'accréditation UKAS pour la norme ISO/IEC 42001, ce qui lui permet de délivrer des certifications...
En savoir plus