

Netwerk- en informatiebeveiliging (NIS2)
Alles wat u moet weten over de NIS2-richtlijn
De Netwerk- en Informatiebeveiligingsrichtlijn (NIS-richtlijn) was een initiatief onder leiding van de EU met als doel een gemeenschappelijk niveau van cyberbeveiliging in alle lidstaten te bereiken, gericht op organisaties in veel sectoren die als kritiek voor de economie worden beschouwd.
Om de groeiende dreigingen van digitalisering en cyberaanvallen het hoofd te bieden, stelde de Commissie voor om de NIS-richtlijn te vervangen door NIS2, waarin de beveiligingseisen worden aangescherpt, de beveiliging van de supply chain wordt aangepakt, de rapportage wordt gestroomlijnd en nog veel meer.
In deze overview guide leggen we uit wat de NIS2-richtlijn inhoudt, wat de belangrijkste tijdschema's zijn en wie aan NIS2 moet voldoen.
Download de NIS2 overview guide.
Meer Cyber Security & AI downloads, nieuws en events
-
Het belang van de juiste partner voor risicomanagement
Artikel
Risico's zijn in de huidige bedrijfsomgeving een scherper instrument geworden, steeds zichtbaarder, steeds meer verbonden en onverbiddelijk voor...
Lees meer -
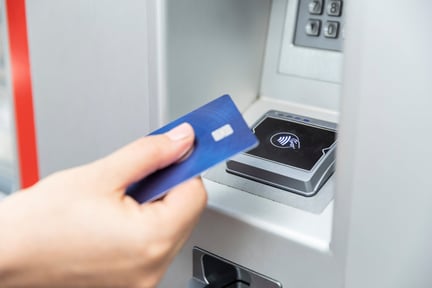
Waarom fraudebestendige controles nog steeds van belang zijn voor...
Artikel
Anti-tampercontroles blijven van cruciaal belang voor PCI DSS-conformiteit, zelfs bij contactloze kaarttransacties. Ontdek hoe fysieke beveiliging betalingsgegevens beschermt...
Lees meer -
Risicobeheer met Red Teaming: Perspectief vanuit de frontlinie
Artikel
Bij LRQA hebben we een risicogestuurde aanpak ontwikkeld waarmee we geavanceerde aanvallen kunnen simuleren zonder de bedrijfsvoering of...
Lees meer -
LRQA behaalt UKAS-accreditatie voor ISO 42001 en biedt daarmee...
Nieuws
LRQA heeft UKAS-accreditatie voor ISO/IEC 42001 behaald, waardoor geaccrediteerde certificering voor AI-managementsystemen mogelijk is. Dit biedt de garantie...
Lees meer -
ISO webinar: terug naar de basis - alles wat u nodig heeft om aan de slag te gaan
Registreer u voor ons webinar ‘ISO: terug naar de basis’ op 17 september 2026 en leer de basisprincipes van ISO-standaarden, certificering en managementsystemen kennen. Ook ontdekt u welke eerste stappen uw organisatie kan zetten richting certificering.
Lees meer -
Webinar: Een ISMS voor noodsituaties opzetten en AI-risico’s beperken
Sluit u aan bij de experts van LRQA en ontdek hoe u een effectief ISMS kunt opzetten en AI-risico’s met vertrouwen kunt beheersen met behulp van ISO 27001 en ISO 42001.
Lees meer -
Feeding the future: risicotrends voor voedingsmiddelen en dranken in 2026
Op basis van inzichten uit het werk van LRQA in 2025 in supply chains en een recent webinar van LRQA, onderzoekt het rapport waarom systemen en protocollen op zichzelf niet langer voldoende zijn – en hoe sterkere risico-informatie, zichtbaarheid en menselijke capaciteiten bepalen of verstoringen vroegtijdig worden ingeperkt of zich kunnen verspreiden.
Lees meer -
Risico in cijfers: Hoe risico's omgezet worden in kansen
Ontdek hoe organisaties als McDonald's en Holland & Barrett risicobeheer opnieuw definiëren. Het nieuwste rapport van LRQA onthult de gegevens, inzichten en strategieën achter verbonden, proactieve veerkracht.
Lees meer -
Navigeren door de belangrijkste verandering in ISO 27001:2022
Leer meer over de nieuwe vereisten van ISO/IEC 27001:2022 voor informatie over bedreigingen (Controle A.5.7) en hoe de expertise van LRQA uw organisatie kan helpen een veerkrachtig ISMS op te bouwen.
Lees meer