

Certification ISO 42001 : système de management de l'intelligence artificielle (SMIA)
Renforcer la confiance dans l'intelligence artificielle
La norme ISO/IEC 42001:2023 est la première norme internationale dédiée aux systèmes de management de l'intelligence artificielle (SMIA). Elle définit les exigences permettant aux organisations de développer, déployer et utiliser des systèmes d'IA de manière responsable, tout en maîtrisant les risques associés à ces technologies.
Applicable aux entreprises de toutes tailles et de tous secteurs, ISO 42001 fournit un cadre structuré pour renforcer la gouvernance de l'intelligence artificielle, améliorer la transparence des décisions et encadrer les enjeux liés à la protection des données, aux biais algorithmiques, à la fiabilité des systèmes et à la supervision humaine.
En obtenant la certification ISO 42001 auprès de LRQA, votre organisation démontre, grâce à une évaluation indépendante, la conformité de son système de management de l'IA aux exigences de la norme. Cette reconnaissance internationale contribue à renforcer la confiance de vos clients, partenaires et parties prenantes, tout en soutenant une utilisation maîtrisée et responsable de l'intelligence artificielle.
Pourquoi la certification ISO 42001 est-elle importante ?
Avec l'adoption croissante de l'intelligence artificielle dans les entreprises, la maîtrise des risques et la gouvernance des systèmes d'IA deviennent des enjeux stratégiques. Les organisations doivent pouvoir démontrer qu'elles utilisent ces technologies de manière responsable, tout en prenant en compte les exigences de transparence, de sécurité, de fiabilité et de protection des données.
La certification ISO 42001 permet de faire évaluer par un organisme indépendant la conformité du système de management de l'intelligence artificielle (SMIA) aux exigences de la norme. Elle atteste de l'existence d'un cadre structuré pour définir les responsabilités, identifier les risques et les impacts liés à l'IA, mettre en œuvre des mesures de contrôle et assurer une amélioration continue.
Pour les entreprises, cette certification constitue un moyen de renforcer la confiance des clients, des partenaires et des donneurs d'ordre, de valoriser leur engagement en faveur d'une IA responsable et de soutenir leur démarche de conformité aux exigences réglementaires applicables, sans s'y substituer.
La norme ISO 42001 expliquée en 2 minutes
Découvrez comment la norme ISO 42001 aide les organisations à gérer l'utilisation de l'IA, à contrôler les risques et à se conformer aux meilleures pratiques mondiales.
Nos services de certification ISO 42001
LRQA accompagne les organisations dans leur démarche de certification ISO/IEC 42001 grâce à des services d'évaluation, d'audit et de formation adaptés à leur niveau de maturité. Nos auditeurs spécialisés évaluent la conformité de votre système de management de l'intelligence artificielle (SMIA) aux exigences de la norme, afin de renforcer la confiance de vos clients, partenaires et parties prenantes.

Analyse des écarts ISO 42001 (Gap Analysis)
Identifiez les écarts entre votre système de management de l'IA et les exigences de la norme ISO 42001 avant votre audit de certification. Cette évaluation facultative permet de mieux comprendre votre niveau de préparation et les points nécessitant une attention particulière.

Certification ISO 42001 accréditée UKAS
Obtenez une certification ISO 42001 accréditée UKAS à l'issue d'un audit indépendant réalisé en deux étapes. Cette certification atteste de la conformité de votre SMIA aux exigences de la norme et renforce la crédibilité de votre démarche de gouvernance responsable de l'intelligence artificielle.
Audits intégrés des systèmes de management
Optimisez vos audits en intégrant ISO 42001 à vos autres systèmes de management, notamment ISO 27001 et ISO 9001. Cette approche permet de mutualiser certaines évaluations, de simplifier la gestion des audits et d'améliorer la cohérence de vos processus de management.

Formations ISO 42001
Développez les compétences de vos équipes grâce aux formations ISO 42001 proposées par LRQA. Découvrez les exigences de la norme, les principes de gouvernance de l'IA et les méthodes d'audit pour accompagner la mise en œuvre et l'amélioration continue de votre SMIA.
L'intelligence artificielle a propulsé la prise de décision au premier plan de la technologie, ce qui entraîne à la fois une innovation importante et la nécessité de mettre en place des systèmes éthiques et transparents pour gérer les risques inhérents.
Qu'est-ce qu'un système de management de l'IA (SMIA) et comment fonctionne ISO 42001 ?
Un système de management de l'intelligence artificielle (SMIA) est un ensemble structuré de politiques, de processus et de contrôles permettant à une organisation d'encadrer le développement, le déploiement et l'utilisation de ses systèmes d'IA. Défini par la norme ISO/IEC 42001:2023, il vise à assurer une gouvernance responsable de l'intelligence artificielle tout au long de son cycle de vie.
Le SMIA permet de définir les responsabilités, d'identifier les risques et les impacts potentiels de l'IA, de mettre en place des mesures de maîtrise adaptées et de suivre les performances des systèmes utilisés. Il s'intègre aux processus existants de l'organisation et s'appuie sur une démarche d'amélioration continue.
La mise en œuvre d'un système de management de l'IA selon ISO 42001 repose sur cinq principes essentiels :
-
Définir une politique et une gouvernance de l'IA : établir les objectifs, les responsabilités et les règles encadrant le développement et l'utilisation des systèmes d'intelligence artificielle.
-
Identifier et évaluer les risques liés à l'IA : analyser les risques et les impacts potentiels des systèmes d'IA sur l'organisation, les utilisateurs et les autres parties prenantes.
-
Mettre en œuvre des contrôles adaptés : définir les mesures nécessaires en matière de qualité des données, de transparence, de sécurité, de supervision humaine et de gestion des fournisseurs.
-
Surveiller les performances des systèmes d'IA : évaluer leur fonctionnement, suivre les incidents et vérifier l'efficacité des mesures mises en place.
-
Assurer l'amélioration continue du SMIA : réaliser des audits internes, analyser les résultats, conduire des revues de direction et mettre en œuvre les actions correctives nécessaires.
Cette approche permet aux organisations de structurer leurs pratiques de gouvernance de l'IA et de disposer des éléments nécessaires pour démontrer la conformité de leur SMIA aux exigences de la norme lors d'un audit de certification ISO 42001.
La norme ISO 42001 en pratique : études de cas et retours d'expérience
Découvrez comment des organisations du secteur de la santé et de l'administration publique s'appuient sur la norme ISO/IEC 42001 pour structurer leur gouvernance de l'intelligence artificielle, maîtriser les risques et renforcer la confiance de leurs parties prenantes.
Ces deux études de cas illustrent concrètement l'accompagnement de LRQA dans l'évaluation et la certification de systèmes de management de l'IA (SMIA).
Emirates Health Services : une IA responsable dans le secteur de la santé
Emirates Health Services (EHS), organisme public de santé des Émirats arabes unis, est devenu la première organisation évaluée selon la norme ISO 42001 par LRQA. Cette évaluation a permis de valoriser sa démarche de gouvernance responsable de l'IA, notamment dans le domaine de l'imagerie médicale, en mettant l'accent sur la transparence, la sécurité des patients et la gestion des risques.
Case study
Découvrir l'étude de cas Emirates Health Services (EN)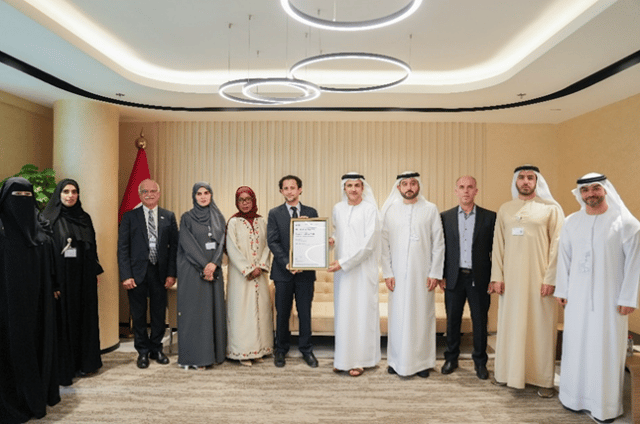
Dubai Digital Authority : certifier la gouvernance de l'IA dans l'administration publique
La Dubai Digital Authority (DDA) a obtenu la certification ISO/IEC 42001 avec LRQA pour son système de management de l'intelligence artificielle. Cette démarche a contribué à structurer la gouvernance de l'IA dans l'administration de Dubaï, à clarifier les responsabilités et à renforcer la maîtrise des risques, tout en favorisant le déploiement de solutions d'IA innovantes et transparentes.
Case study
Découvrir l'étude de cas Dubai Digital Authority (EN)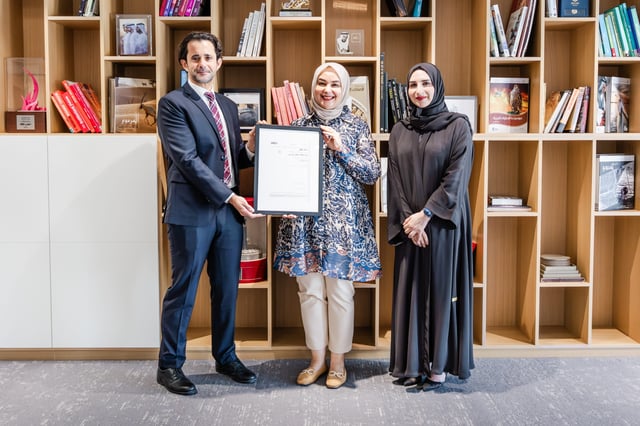
Quels sont les avantages de la certification ISO 42001 ?
La mise en œuvre d'un système de management de l'intelligence artificielle conforme à ISO/IEC 42001 permet aux organisations de structurer leurs pratiques, de maîtriser les risques liés à l'IA et de renforcer la confiance de leurs parties prenantes.
-
Utilisation éthique et responsable de l'IA
Encourage des pratiques d'intelligence artificielle respectueuses des principes éthiques et des droits fondamentaux. La norme aide à identifier et à limiter les biais algorithmiques, les risques de discrimination et les impacts négatifs sur les personnes.
-
Sécurité et fiabilité des systèmes d'IA
Favorise la mise en place de contrôles, de procédures de validation et de mécanismes de surveillance pour améliorer la sécurité, la fiabilité et la maîtrise des performances des systèmes d'intelligence artificielle.
-
Confiance et transparence
Renforce la transparence des pratiques de gouvernance de l'IA grâce à une documentation structurée, des responsabilités clairement définies et des processus vérifiables. La certification permet de démontrer la conformité du système de management aux exigences de la norme.
-
Efficacité opérationnelle
Facilite la coordination des équipes et l'harmonisation des processus de développement, de déploiement et de supervision de l'IA. Une gouvernance structurée contribue à optimiser les ressources et à limiter les dysfonctionnements opérationnels.
-
Accompagnement de la conformité réglementaire
La norme ISO 42001 aide les organisations à structurer leur gouvernance de l'intelligence artificielle, à documenter la gestion des risques et à prendre en compte les exigences réglementaires applicables, notamment celles du règlement européen sur l'IA (AI Act). Cette certification ne garantit toutefois pas, à elle seule, la conformité réglementaire.
-
Avantage concurrentiel
Permet de valoriser un engagement reconnu en faveur d'une intelligence artificielle responsable. La certification ISO 42001 peut renforcer la crédibilité de l'organisation auprès des clients, partenaires et donneurs d'ordre, et constituer un élément différenciant dans les appels d'offres.
Pourquoi choisir LRQA pour votre certification ISO 42001 ?
LRQA accompagne les organisations dans l'évaluation et la certification de leurs systèmes de management de l'intelligence artificielle. Grâce à son expertise internationale en certification, en gestion des risques et en sécurité de l'information, LRQA propose des audits indépendants adaptés aux enjeux de gouvernance et d'utilisation responsable de l'IA.
Une expertise internationale en certification
LRQA s'appuie sur un réseau international d'auditeurs et de spécialistes des systèmes de management. Leur expertise permet d'évaluer les pratiques de gouvernance de l'IA, la gestion des risques et la conformité aux exigences de la norme ISO/IEC 42001.
Une approche globale de la gestion des risques
Notre approche prend en compte les risques technologiques, organisationnels et réglementaires liés à l'intelligence artificielle. Elle permet d'évaluer la cohérence entre les politiques de gouvernance, les mesures de contrôle et les objectifs du système de management de l'IA.
Des évaluations adaptées à votre organisation
Chaque organisation présente des enjeux spécifiques selon son secteur d'activité, ses technologies et ses usages de l'intelligence artificielle. Les audits LRQA tiennent compte de ce contexte pour évaluer la conformité de votre SMIA aux exigences de la norme ISO 42001, tout en préservant l'indépendance et l'impartialité du processus de certification.

Des audits fondés sur des preuves objectives
LRQA s'appuie sur l'analyse documentaire, les entretiens et l'examen des éléments de preuve pour évaluer votre système de management de l'IA. Cette démarche permet de vérifier la mise en œuvre effective des processus, l'efficacité des contrôles et le fonctionnement de votre dispositif d'amélioration continue.

FAQ sur la certification ISO 42001
Qui peut mettre en œuvre la norme ISO/IEC 42001 ?
La norme ISO/IEC 42001 s'adresse à toutes les organisations qui développent, fournissent ou utilisent des systèmes d'intelligence artificielle, quels que soient leur taille, leur secteur d'activité ou leur niveau de maturité.
Elle concerne notamment les entreprises technologiques, les établissements de santé, les institutions financières, les industriels, les prestataires de services et les administrations publiques.
Une organisation n'a pas besoin de développer ses propres modèles d'IA pour mettre en place un système de management de l'intelligence artificielle (SMIA). L'utilisation de solutions d'IA fournies par des tiers peut également entrer dans le périmètre de la démarche.
La certification ISO 42001 est-elle obligatoire ?
Non, la certification ISO/IEC 42001 est volontaire. Aucune obligation générale n'impose aux entreprises d'obtenir cette certification pour développer ou utiliser des systèmes d'intelligence artificielle.
Elle peut néanmoins répondre aux attentes de clients, de partenaires ou de donneurs d'ordre souhaitant disposer d'une évaluation indépendante des pratiques de gouvernance de l'IA.
La certification permet de démontrer la conformité du SMIA aux exigences de la norme, mais ne remplace pas les obligations légales et réglementaires applicables à l'organisation.
Comment ISO 42001 s'intègre-t-elle aux autres systèmes de management ?
ISO/IEC 42001 repose sur une structure harmonisée qui facilite son intégration aux autres normes de systèmes de management, notamment ISO 9001 et ISO 27001.
Ces référentiels répondent à des objectifs complémentaires :
-
ISO 9001 : management de la qualité et amélioration continue des processus.
-
ISO 27001 : management de la sécurité de l'information et protection des données sensibles.
-
ISO 31000 : lignes directrices pour le management des risques, pouvant compléter les méthodes d'évaluation utilisées dans le cadre du SMIA.
L'intégration de ces approches permet de mutualiser certains processus, responsabilités et audits, tout en conservant les exigences spécifiques de chaque norme. La certification ISO 27001 n'est pas un prérequis pour obtenir ISO 42001.
Quelles sont les étapes pour obtenir la certification ISO 42001 ?
L'obtention de la certification ISO/IEC 42001 repose sur plusieurs étapes :
-
Définir et mettre en œuvre le SMIA : identifier les systèmes d'IA concernés, définir les responsabilités, établir une politique de gouvernance et mettre en place les processus de gestion des risques et des impacts.
-
Réaliser une analyse des écarts (facultative) : comparer les pratiques existantes aux exigences de la norme afin d'identifier les points à améliorer avant l'audit de certification.
-
Effectuer les audits internes et la revue de direction : évaluer le fonctionnement du SMIA, identifier les non-conformités éventuelles et vérifier l'efficacité des mesures mises en place.
-
Passer l'audit de certification LRQA : faire évaluer le système de management par un organisme indépendant. L'audit se déroule en deux étapes : examen de la préparation et évaluation de la mise en œuvre effective du SMIA.
-
Traiter les éventuelles non-conformités : mettre en œuvre les actions correctives nécessaires. Une décision de certification favorable permet ensuite d'obtenir le certificat ISO 42001.
LRQA propose des services d'analyse des écarts, d'audit de certification accréditée UKAS et de formation pour accompagner les organisations à différentes étapes de cette démarche.
Combien coûte une certification ISO 42001 et combien de temps faut-il pour l'obtenir ?
Le coût et la durée d'un projet de certification ISO 42001 dépendent du périmètre du SMIA, de la taille de l'organisation, du nombre de sites concernés, de la complexité des systèmes d'IA et du niveau de maturité des pratiques existantes.
Une organisation disposant déjà d'un système de management structuré peut notamment s'appuyer sur certains processus existants pour préparer sa démarche.
LRQA peut établir une proposition adaptée aux caractéristiques de votre organisation et au périmètre de certification envisagé.
Certifications complémentaires à ISO 42001
La gouvernance responsable de l'intelligence artificielle s'appuie également sur la sécurité de l'information et la protection des données personnelles. Découvrez les certifications complémentaires proposées par LRQA pour renforcer votre démarche de management des risques.
Actualités et ressources sur la gouvernance de l'intelligence artificielle
Découvrez les analyses, actualités et ressources de LRQA pour approfondir vos connaissances sur la norme ISO 42001, la gestion des risques liés à l'intelligence artificielle et les bonnes pratiques de gouvernance responsable.
L'IA dans votre entreprise : comment maîtriser les risques ?
L'intelligence artificielle transforme les organisations, mais soulève également des enjeux de transparence, de fiabilité et de discrimination. Découvrez comment identifier ces risques et mettre en place un cadre de gouvernance adapté.
LRQA obtient l'accréditation UKAS pour la certification ISO 42001
LRQA a obtenu l'accréditation UKAS pour la norme ISO/IEC 42001, confirmant sa capacité à délivrer des certifications accréditées des systèmes de management de l'intelligence artificielle.
Gouvernance de l'IA : adopter l'intelligence artificielle en toute confiance
Découvrez les solutions et expertises LRQA pour intégrer une intelligence artificielle responsable dans votre organisation, maîtriser les risques technologiques et renforcer la sécurité, la gouvernance et la conformité.